Blogger templates

Imágenes del tema: Storman. Con la tecnología de Blogger.

Social Icons

About Me

Mi foto
Consultor con más de 18 años de experiencia y fundador de Systrust de Costa Rica en el 2006; ha desarrollado un gran cantidad de proyectos de infraestructura utilizando especialmente tecnologías Microsoft, Quest, OneIdentity, Parallels y Dell.

Featured Posts

Vistas de página en total

Blogroll

About

Mostrando entradas con la etiqueta Windows 2016. Mostrar todas las entradas

10 nov 2017

Cómo convertir un Username a SID con Powershell

- No hay comentarios
El siguiente ejemplo muestra como convertir el security identifier (SID) a un nombre de usuario (Username), utilizando la clase de .NET Framework llamada System.Security.Principal.SecurityIdentifier
$SID ='S-1-5-21-1924530255-1943933946-939161726-500'
$objSID = New-Object System.Security.Principal.SecurityIdentifier($SID)
$objUser = $objSID.Translate([System.Security.Principal.NTAccount])
Write-Host "Resolved user name: " $objUser.Value
El siguiente ejemplo muestra como convertir  un nombre de usuario (Username) al security identifier (SID), utilizando la clase de .NET Framework llamada System.Security.Principal.NTAccount
$user ='TestDomain\Morgan'
$objUser = New-Object System.Security.Principal.NTAccount($user)
$objSID = $objUser.Translate([System.Security.Principal.SecurityIdentifier])
Write-Host "Resolved user's sid: " $objSID.Value

9 nov 2017

Cómo buscar usuarios de AD que no han hecho logon con PowerShell

- No hay comentarios
Podemos usar el cmdlet de Active Directory de PowerShell Get-ADUser para consultar los usuarios del AD que nunca han ingresado al menos una vez al comprobar el valor del atributo lastlogontimestamp.

El siguiente ejemplo muestra los usuarios que no han hecho logon
Get-ADUser -Filter {(lastlogontimestamp -notlike "*")} | Select Name,DistinguishedName
El siguiente ejemplo muestra los usuarios que no han hecho logon, pero filtrando que sean usuarios habilitados.
Get-ADUser -Filter {(lastlogontimestamp -notlike "*") -and (enabled -eq $true)} | Select Name,DistinguishedName
El siguiente ejemplo muestra los usuarios que fueron creados en los últimos 30 días y que no han hecho logon.
$days = 30
$createdtime = (Get-Date).Adddays(-($days))
Get-ADUser -Filter {(lastlogontimestamp -notlike "*") -and (enabled -eq $true) -and (whencreated -lt $createdtime)} | Select Name,DistinguishedName
Este último ejemplo nos exporta la lista de usuarios a un archivo CSV

$createdtime = (Get-Date).Adddays(-(30))
Get-ADUser -Filter {(lastlogontimestamp -notlike "*") -and (enabled -eq $true) -and (whencreated -lt $createdtime)} | Select Name,DistinguishedName | Export-CSV "C:\\NeverLoggedOnUsers.csv" -NoTypeInformation -Encoding UTF8

9 oct 2017

.NET Runtime Optimization Service causa un alto consumo de CPU (High Load)

- No hay comentarios
El servidor presenta un alto consumo de CPU y al revisar los procesos en ejecución con el Task Manager, se detecta que es el proceso .NET Runtime Optimizer Service el responsable.

Para resolver este issue siga el siguiente procedimiento:
Abrir un command prompt como administrator e ir al folder C:\Windows\Microsoft.NET\Framework\v4.0.30319
Ubicado en la carpeta ejecute el siguiente comando ngen.exe executequeueditems

El equipo iniciará un proceso de compilación de procesos y al terminar el consumo de CPU se normalizará.
Se recomienda reiniciar el equipo al finalizar el proceso.

21 ago 2017

Lista de Eventos de Auditoria de Windows Server 2016 y Windows 10

- No hay comentarios

En este link podrán encontrar una lista detallada de los eventos de auditoría que se incluyen en Windows Server 2016 y Windows 10.

Windows 10 and Windows Server 2016 security auditing and monitoring reference

18 ago 2017

Cómo ver las contraseñas de las redes Wi-Fi

- No hay comentarios
Si no recordamos la contraseña de una red Wi-Fi a la que nos hemos conectado, podemos ver esta información desde la linea de comando (Admin Mode) con el siguiente comando:
netsh wlan show profile
Este comando nos mostrará el profile de las redes a las que nos hemos conectado.
Seleccionamos el profile de la red y ejecutamos el comando:
netsh wlan show profile WiFi-name key=clear
En la opción Key Content de Security Settings podemos ver la contraseña.

 Otra alternativa es ejecutar el siguiente código en PowerShell
(netsh wlan show profiles) | Select-String "\:(.+)$" | %{$name=$_.Matches.Groups[1].Value.Trim(); $_} | %{(netsh wlan show profile name="$name" key=clear)} | Select-String "Key Content\W+\:(.+)$" | %{$pass=$_.Matches.Groups[1].Value.Trim(); $_} | %{[PSCustomObject]@{ PROFILE_NAME=$name;PASSWORD=$pass }} | Format-Table -AutoSize
 

Abrir un sitio web desde PowerShell

- No hay comentarios
Si desea abrir directamente un sitio web desde la consola de PowerShell, puede utilizar el cmdlet Start-Process. Esto abrirá el sitio web en el navegador predeterminado:
Start-Process "http://systrust.blogspot.com"

Cómo hacer un CheckPoint de una VM en Hyper-v con PowerShell

- No hay comentarios
Ejecute el siguiente comando:
$snapshot = Checkpoint-VM -Name W12R2DC -SnapshotName DC-18082017 -Passthru

Nota:
Es importante considerar que la maquina virtual debe estar configurada para hacer Standard checkpoints en los Settings, ya que de los contrario se presentará el error 0x800423F4.

Si deseamos hacer un export del CheckPoint de modo que podamos hacer un clone de la máquina virtual o hacer un backup a una carpeta aparte utilizamos el siguiente comando:

$export = Export-VMSnapshot -VMSnapshot $snapshot -Path G:\Export –Passthru

Como ocultar un objeto en Active Directory Users and Computers

- No hay comentarios
Mediante la herramienta Active Directory Users and Computers podemos administrar objetos como computadoras, usuarios, grupos y OUs. Si por alguna razón requerimos ocultar un objeto de estos lo podemos hacer con el siguiente procedimiento:

1. Abrir la consola Active Directory Users and Computers
2. En el menu View seleccione Advanced Features
3. Seleccione el OU (objeto) a ocultar
4. Presione click derecho y seleccione properties
5. Seleccione el tab Attribute Editor
6. Presione el botón Filter y verifique que la opción Show only attributes that have values este desmarcada.
7. Busque el atributo ShowInAdvancedViewOnly
8. Presione doble click y seleccione el valor True

9. Presione el botón OK

Al hacer el procedimiento anterior el objeto estará oculto y la única forma de verlo es habilitando la opción Advanced Features del menu View.


Como listar los nuevos usuarios agregados al AD usando PowerShell

- No hay comentarios
1. Ejecute una consola de PowerShell con privilegios.
2. Ejecute el siguiente comando
$When = ((Get-Date).AddDays(-1))
Get-ADUser -filter {(whencreated -ge $When)}
Este comando va a listar los usuarios agregados en las últimas 24 horas.

Remover miembros de un grupo de AD Usando PowerShell

- No hay comentarios
1.Ejecute una consola de PowerShell con privilegios.
2. Ejecute el siguiente comando si usted desea remover uno o múltiples usuarios. (En este ejemplo los usuarios WilsonPais y administrator serán removidos del grupo DocumentReaders)
Remove-ADGroupMember -Identity "DocumentReaders" -Member "WilsonPais","administrator"

Referencias:
Remove-ADGroupMember
Add-ADGroupMember

Configurar servidor NTP en Windows Server 2016

- No hay comentarios
1. Ejecute los siguientes comandos de PowerShell:
w32tm /config /manualpeerlist:pool.ntp.org /syncfromflags:MANUAL
Stop-Service w32time
Start-Service w32time
2. Para forzar la sincronización ejecute el siguiente comando de PowerShell:
w32tm /resync
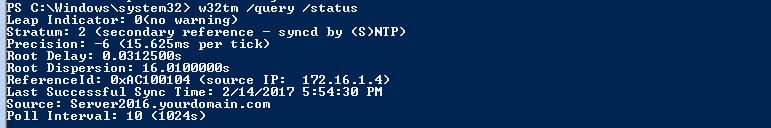
3. Verifique que estatus de la sincronización con el siguiente comando:
w32tm /query /status

10 sept 2016

Como habilitar el rol de Hyper-V en una máquina Virtual en Windows 2016

- No hay comentarios
Crear una máquina virtual (No debe utilizarse memoria dinámica)
Instalar el sistema operativo (tanto el padre como el hijo deben correr la misma versión de Windows 2016 - 10565 o superior)
Con la máquina apagada ejecute el siguiente comando de PowerShell:
Set-VMProcessor -VMName (nombre de VM) -ExposeVirtualizationExtensions $true
Para habilitar la red es posible hacerlo de dos formas con MAC Address Spoofing o Network Address Translation.

Para MAC Address Spoofing ejecutar el siguiente comando:
Get-VMNetworkAdapter -VMName | Set-VMNetworkAdapter -MacAddressSpoofing On
Para Network Address Translation primero debemos crear un NAT switch con el siguiente comando (el rango de direcciones IP puede cambiar según el laboratorio):

new-vmswitch -name VmNAT -SwitchType Internal
New-NetNat –Name LocalNAT –InternalIPInterfaceAddressPrefix “192.168.100.0/24”
Con el siguiente comando el asignamos una dirección IP al adaptador de red creado por el comando anterior.
get-netadapter "vEthernet (VmNat)" | New-NetIPAddress -IPAddress 192.168.100.1 -AddressFamily IPv4 -PrefixLength 24
Ahora le asignamos a la máquina virtual en donde habilitamos el rol de Hyper-V el switch creado y una dirección del rango 192.168.100.0/24 y en la dirección del gateway configuramos la IP 192.168.100.1 que es la dirección que le asignamos al adaptador.

Tenga en consideración que cambiar la memoria en tiempo de ejecución, utilizar memoria dinámica, hacer Checkpoints o live migration no es soportado.

Exclusiones automáticas para Windows Defender en Windows Server 2016

- No hay comentarios
Para colaborar con la seguridad de nuestros servidores Windows Server 2016 incluye Windows Defender con una nueva característica; incluye exclusiones automáticas de acuerdo a las funciones (features) y características (roles) que tenga instalado el servidor . Las cuales son determinadas por Windows Defender mediante la herramienta DISM (Deployment Image Servicing and Management).

Estas exclusiones son utilizadas por el proceso de protección en tiempo real, sin embargo para los análisis programados y análisis completos será necesario crear las exclusiones personalizadas las cuales tienen prioridad sobre las exclusiones automáticas.

Estas exclusiones son configuradas por el proceso regular de actualización de las definiciones del Windows Defender, las cuales son publicadas 3 veces al día los 7 días de la semana.

Si no queremos que estas exclusiones se configuren automáticamente podemos utilizar el siguiente comando en PowerShell para deshabilitarlas
Set-MpPreference -DisableAutoExclusions $true
La siguiente es la lista de exclusiones default:
Windows "temp.edb" files:
%windir%\SoftwareDistribution\Datastore\*\tmp.edb
%ProgramData%\Microsoft\Search\Data\Applications\Windows\\\.log

Windows Update files or Automatic Update files:
%windir%\SoftwareDistribution\Datastore\*\Datastore.edb
%windir%\SoftwareDistribution\Datastore\*\edb.chk
%windir%\SoftwareDistribution\Datastore\\edb\.log
%windir%\SoftwareDistribution\Datastore\\Edb\.jrs
%windir%\SoftwareDistribution\Datastore\\Res\.log

Group Policy files:
%allusersprofile%\NTUser.pol
%SystemRoot%\System32\GroupPolicy\Machine\registry.pol
%SystemRoot%\System32\GroupPolicy\User\registry.pol

Hyper-V:
File type exclusions:
*.vhd
*.vhdx
*.avhd
*.avhdx
*.vsv
*.iso
*.rct
*.vmcx
*.vmrs

Folder exclusions:
%ProgramData%\Microsoft\Windows\Hyper-V
%ProgramFiles%\Hyper-V
%SystemDrive%\ProgramData\Microsoft\Windows\Hyper-V\Snapshots
%Public%\Documents\Hyper-V\Virtual Hard Disks

Process exclusions:
%systemroot%\System32\Vmms.exe
%systemroot%\System32\Vmwp.exe

Más detalle en el siguiente link
7 sept 2016

Conociendo la solución de Hyper Convergencia de Microsoft

- No hay comentarios
Este es un whitepaper escrito por Romain Serre y Charbel Nemnom en donde describen la solución de Hyper-Convergencia de Microsoft utilizando Windows Server 2016 y las características de Storage Spaces Direct, Hyper-V y network de la nueva versión.

Cuáles son las nuevas características de Windows Server 2016

- No hay comentarios
Para los que están considerando la nueva versión de Windows Server 2016, en el Microsoft Virtual Academy pueden encontrar un curso muy interesante sobre las nuevas características de esta nueva versión de Windows.

29 jun 2016

Qué son los Cluster Node Fairness

- No hay comentarios
En la actualidad las implementaciones de cloud privadas cuentan con redundancia, sin embargo es normal encontrar que algunos nodos tienen más máquinas virtuales (VMs) que otros. Siendo esto común después de haber realizado operaciones que requieren reiniciar algunos de los nodos. Esto porque las máquinas virtuales se mueven entre los nodos sin efectuar un balanceo.
System Center Virtual Machine Manager (SCVMM) cuenta con el feature Dynamic Optimization el cual efectúa el balanceo de la utilización del clúster automáticamente. Sin embargo los clientes sin SCVMM no contaban con una funcionalidad semejante en Windows.

Windows Server 2016 incluye la característica llamada Node Fairness para optimizar la utilización de los nodos en un Failover Clúster, distribuyendo las VMs entre los nodos. Algunos aspectos interesantes son:

  • Es una solucion zero-downtime, es decir las VMs son migradas en caliente a los nodos que tienen menor carga.
  • Balanceo Heurístico, analiza el uso de memoria y CPU
  • Las políticas de fallos como anti-affinity, fault domains y definición de propietarios (owners) son respetadas.
  • Control Granular, puede ser activado on-demand o en intervalos de periodos
Cuenta con tres niveles de auto-balanceo:

AutoBalancerLevel

1 (Default)    efectúa el movimiento de VMs cuando el host tiene una carga mayor al 80%
2                    mueve VMs cuando el host tiene una carga mayor a un 70%
3                    mueve VMs cuando el host tiene una carga mayor a un 60%

El Node Fairness se habilita por default sin embargo mediante la propiedad AutoBalancerMode podemos controlar cuando un Node Fairness participa del balanceo del clúster.

AutoBalancerMode

0                    Deshabilitado
1                    Balancea cuando en el nodo agregado
2 (Default)    Balancea cada 30 minutos

Balanceo cuando un nuevo nodo es agregado
Balanceo Recurrente

Configuración de Windows 2016 Clusters sin requerir que los nodos sean miembros de un dominio

- No hay comentarios
La nueva versión de Windows 2016 provee nuevos escenarios de configuración de cluster's de Hyper-V o File Server, permitiendo que los nodos puedan ser miembros de un dominio o de un grupo de trabajo.

Single-Domain Cluster: Todos los nodos son miembros del dominio
Workgroup clusters: los nodos del cluster son servidores que no son miembros de un dominio (grupo de trabajo)
Multi-domain clusters: los nodos pueden ser miembros de diferentes dominios
Workgroup and domain clusters: los nodos pueden ser miembros tanto de un dominio como de un grupo de trabajo.